


Dữ liệu cá nhân đang trở thành mục tiêu của các cuộc tấn công mạng ngày càng tinh vi. Vụ hacker tấn công Công ty Cổ phần Chứng khoán VNDirect vào tháng 3/2024 là một hồi chuông cảnh báo về những lỗ hổng trong việc bảo vệ dữ liệu cá nhân tại Việt Nam. Sự cố này không chỉ gây gián đoạn hoạt động kinh doanh mà còn phơi bày những hạn chế của khung pháp lý hiện hành, đồng thời đặt ra yêu cầu cấp thiết về việc xây dựng một hệ thống pháp luật bảo vệ dữ liệu cá nhân toàn diện và hiệu quả hơn. Bài viết này sẽ phân tích vụ việc VNDirect, từ đó đề xuất các giải pháp xây dựng và hoàn thiện pháp luật bảo vệ dữ liệu cá nhân tại Việt Nam.
Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại Lê Tấn Tới đọc Báo cáo thẩm tra về dự án Luật Bảo vệ dữ liệu cá nhân. Nguồn: Quốc hội
Diễn biến vụ việc
Vào ngày 24/3/2024, VNDirect thông báo hệ thống giao dịch trực tuyến của công ty bị tấn công mạng, khiến nhà đầu tư không thể truy cập tài khoản hoặc thực hiện giao dịch. Theo các chuyên gia an ninh mạng, cuộc tấn công có dấu hiệu sử dụng mã độc tống tiền (ransomware), mã hóa toàn bộ dữ liệu trên hệ thống ảo hóa của công ty. Hacker được cho là thuộc một tổ chức quốc tế chuyên nghiệp, khai thác lỗ hổng zero-day để xâm nhập[1].
Trong ba ngày tiếp theo, hệ thống của VNDirect vẫn chưa được khôi phục hoàn toàn, gây gián đoạn nghiêm trọng trên thị trường chứng khoán. Ủy ban Chứng khoán Nhà nước đã yêu cầu công ty báo cáo chi tiết trước ngày 1/4/2024, đồng thời phối hợp với Bộ Công an (Cục An ninh mạng và Phòng chống tội phạm công nghệ cao - A05) để điều tra. Dù VNDirect khẳng định thông tin cá nhân của khách hàng được lưu trữ an toàn trên hệ thống đám mây và chưa ghi nhận thiệt hại tài sản, vụ việc đã làm dấy lên lo ngại về nguy cơ lộ, lọt dữ liệu cá nhân, bao gồm tên, số CMND, và thông tin tài khoản ngân hàng, thông tin tài khoản chứng khoán, số dư tài khoản, mã chứng khoán mà khách hàng sở hữu cùng nhiều thông tin khác.
Vụ việc của VNDirect đã đặt ra rất nhiều vấn đề khác lý khác nhau như đảm bảo quyền lợi của khách hàng khi hệ thống của công ty chứng khoán bị tê liệt, bồi thường thiệt hại cho những gì khách hàng phải gánh chịu khi không thể giao dịch chứng khoán, chuyển tiền ra khỏi tài khoản chứng khoán trong một thời gian dài. Nhưng nổi bật nhất là vấn đề pháp lý về bảo vệ các dữ liệu cá nhân riêng tư của khách hàng trong đó có các dữ liệu nhạy cảm như tài khoản ngân hàng, số dư tài khoản, số dư tài sản của khách hàng tại công ty chứng khoán. Cụ thể các vấn đề pháp lý có thể nhận thấy trong trường hợp này như:
Nguy cơ vi phạm quyền riêng tư. Nếu dữ liệu cá nhân bị rò rỉ, khách hàng có thể đối mặt với các hình thức lừa đảo hoặc sử dụng dữ liệu sai mục đích từ không chỉ các tổ chức lừa đảo trong nước mà cả các tổ chức lừa đảo quốc tế. Một vấn đề rất nóng trong thời gian gần đây.
Trách nhiệm pháp lý của doanh nghiệp. Theo Nghị định 13/2023/NĐ-CP ngày 17/04/2023 của Chính phủ về bảo vệ dữ liệu cá nhân (Nghị định 13), VNDirect phải chịu trách nhiệm đảm bảo an toàn dữ liệu cá nhân và thông báo kịp thời cho cơ quan chức năng khi xảy ra sự cố. Sự cố đã cho thấy dữ liệu đã rất có khả năng lộ, lọt ra ngoài vậy trong trường hợp này trách nhiệm của doanh nghiệp tới đâu và như thế nào đối với khách hàng, những người bị ảnh hưởng trực tiếp.
Thiếu sót trong khung pháp lý. Sự cố cho thấy các quy định hiện hành chưa đủ sức răn đe cũng như chưa có những phương án cụ thể để hỗ trợ doanh nghiệp ứng phó với các cuộc tấn công mạng phức tạp. Đồng thời, bảo vệ hợp pháp quyền lợi và đặc biệt là quyền tài sản của người dân, của khách hàng trong những vụ việc tương tự có thể xảy ra trong thời gian tới.
Chúng tôi cho rằng, từ vụ việc của VNDirect và những vụ việc tương tự trong thời gian qua có lẽ đã thúc đẩy các cơ quan quản lý và giới chuyên môn cần thảo luận và nghiêm túc hơn trong việc xây dựng Luật Bảo vệ dữ liệu cá nhân riêng biệt, thay vì chỉ dựa vào Nghị định 13 hay các quy định rải rác trong rất nhiều văn bản khác nhau để xử lý các vấn đề mang tính thời đại và phức tạp như bảo vệ dữ liệu của các cá nhân.
Khung pháp lý bảo vệ dữ liệu hiện nay tại nước ta
Tại Việt Nam, việc bảo vệ dữ liệu cá nhân được điều chỉnh bởi một số văn bản, nổi bật nhất là Nghị định số 13 của Chính phủ đã có hiệu lực từ ngày 1/7/2023.
Ngoài ra, các quy định trong Luật An ninh mạng (2018) và Bộ luật Dân sự (2015) cũng đề cập đến quyền riêng tư và trách nhiệm bảo vệ thông tin. Tuy nhiên, những quy định này mang tính chung chung, thiếu các hướng dẫn cụ thể về xử lý vi phạm hoặc ứng phó với các vấn đề rất bức thiết và bức xúc gần đây của người dân và doanh nghiệp là bảo vệ dữ liệu cá nhân, một quyền riêng tư được quy định tại Việt Nam.
Vụ việc VNDirect đã làm lộ rõ một số hạn chế trong khung pháp lý hiện hành về vấn đề này mà nếu áp dụng vào trường hợp cụ thể của VNDirect có thể lộ ra nhiều “lổ hỏng” nghiêm trọng.
Thứ nhất, chế tài hành chính chưa thể áp dụng
Hiện tại gần như pháp luật Việt Nam chưa có một quy định xử phạt cụ thể và tương ứng với các hành vi vi phạm theo Nghị định 13. Dự thảo xử phạt hành chính trong lĩnh vực bảo vệ dữ liệu cá nhân đã được đề xuất chưa được thông qua đã tạo ra một khoảng trống trong việc xử lý các hành vi vi phạm bảo vệ dữ liệu cá nhân trên thực tế. Rất nhiều hành vi vi phạm trong lĩnh vực này không thể xử lý hoặc có xử lý thì được cơ quan quản lý “lèo lái” qua quy định khác để xử lý.
Thứ hai, thiếu cơ chế phối hợp
Pháp luật hiện hành tại Việt nam chưa có quy trình rõ ràng để doanh nghiệp phối hợp với cơ quan chức năng trong việc ứng phó sự cố, dẫn đến chậm trễ trong xử lý. Theo quy định của Nghị định 13 trường hợp phát hiện xảy ra vi phạm quy định bảo vệ dữ liệu cá nhân, Bên Kiểm soát dữ liệu cá nhân, Bên Kiểm soát và xử lý dữ liệu cá nhân thông báo cho Bộ Công an, cụ thể Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao chậm nhất 72 giờ sau khi xảy ra hành vi vi phạm. Tuy nhiên, quy định này chỉ áp dụng cho trường hợp doanh nghiệp, tổ chức vi phạm mà chưa áp dụng các trường hợp đặc thù không phải do hành vi vi phạm trực tiếp của doanh nghiệp, tổ chức mà do hành vi tấn công hệ thống từ bên ngoài dẫn đến lộ, lọt dữ liệu cá nhân. Bên cạnh đó, việc quy định báo cáo trong vòng 72 giờ sau khi xảy ra vi phạm khi áp dụng vào một số trường hợp thực tế, cụ thể là vụ việc của VNDirect khi báo cáo diễn ra trong vòng 72 hay 48, thậm chí 24 giờ cũng có thể là một hành vi báo cáo chậm trễ và gây nhiều thiệt hại không chỉ cho doanh nghiệp mà đặc biệt thiệt hại đến các chủ thể dữ liệu là cá nhân.
Thứ ba, chưa có luật chuyên biệt
Nghị định chỉ là văn bản dưới luật, thiếu tính ràng buộc và toàn diện so với một đạo luật độc lập. Do đó, trong bối cảnh phát triển như vũ bảo của công nghệ, việc rất nhiều tổ chức, cá nhân tại Việt Nam chưa có một nhìn nhận đúng về tầm quan trọng của việc bảo vệ dữ liệu cá nhân tại Việt Nam thì việc xây dựng và ban hành một đạo luật về bảo vệ dữ liệu cá nhân trong thời điểm này là hết sức cần thiết. Đặc biệt là trong bối cảnh, việc thu thập, mua bán và lạm dụng trong việc sử dụng, khai thác dữ liệu tại Việt Nam đang xảy ra tràn lan và gây ra rất nhiều thiệt hại cho người dân, doanh nghiệp cũng như các cơ quan có thẩm quyền. Hơn nữa, các quy định tương tự về dữ liệu cá nhân đã được các quốc gia trên thế giới và trong khu vực đã ban hành và thực thi từ lâu như Châu Âu, Hoa Kỳ, Singapore, Ấn Độ, Braxin,..thì việc Việt Nam xem xét và ban hành một đạo luật chính thức về bảo vệ dữ liệu cá nhân trong năm nay là phù hợp và nên làm.
Thứ tư, hạn chế trong thực thi
Nhiều doanh nghiệp, đặc biệt là doanh nghiệp nhỏ, chưa nhận thức đầy đủ về trách nhiệm pháp lý, dẫn đến việc triển khai các biện pháp bảo mật không đồng bộ.
Những hạn chế này cho thấy cần xây dựng một Luật Bảo vệ Dữ liệu Cá nhân với các quy định chặt chẽ hơn, lấy cảm hứng từ các mô hình quốc tế như GDPR (Liên minh châu Âu).
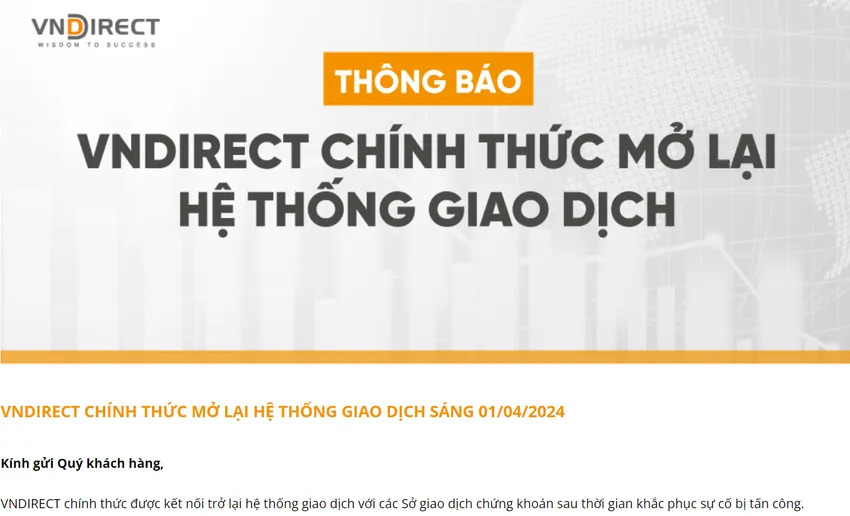 Công ty CP Chứng khoán VNDirect thông báo về việc hoạt động trở lại từ 1-4.
Nguồn: Báo Điện tử Pháp luật TP. HCM
Kinh nghiệm nào cho Việt Nam từ vụ việc của VNDirect
Tăng cường chế tài và trách nhiệm giải trình
Vụ VNDirect cho thấy các doanh nghiệp lớn, dù đã đầu tư hàng trăm tỷ đồng cho an ninh mạng, vẫn có thể trở thành nạn nhân của hacker. Điều này đòi hỏi pháp luật phải quy định chế tài đủ sức răn đe, tương xứng với quy mô thiệt hại. Điều này cũng đã được nhiều quốc gia áp dụng, GDPR của EU là một ví dụ điển hình, theo GPDR áp dụng mức phạt lên đến 4% doanh thu toàn cầu của doanh nghiệp vi phạm, tạo động lực mạnh mẽ để tuân thủ[2]. Dự thảo mới nhất của Luật Bảo vệ Dữ liệu cá nhân cũng quy định mức phạt từ 1-5% doanh thu năm trước của doanh nghiệp vi phạm, tùy thuộc vào mức độ nghiêm trọng. Tuy nhiên, để có thể xử lý nghiêm minh trong một số trường hợp mà mức doanh thu của doanh nghiệp không cao, Quốc hội và cơ quan trình dự thảo nên bổ sung thêm cơ chế mức phát cố định để xử lý trong một số trường hợp mức doanh thủ không đáng kể. trong GDPR quy định mức phạt cố định lên tới 20.000.000 euro và chúng tôi cho rằng một quy định tương tự nên được thiết lập trong Luật Bảo vệ dữ liệu cá nhân của Việt Nam trong thời gian tới, mức mà các cơ quan soạn luật có thể cân nhắc là từ 2 đến 5 tỷ đồng.
Ngoài ra, cơ quan có thẩm quyền cần đưa ra các quy định cụ thể yêu cầu doanh nghiệp chịu trách nhiệm giải trình đầy đủ về các biện pháp bảo mật và quy trình xử lý sự cố trong vòng thời gian hợp lý tùy vào mức độ nghiêm trọng của vụ việc hoặc ngành nghề hoạt động. Các mốc thời gian có thể cân nhắc để đưa vào luật là 24 giờ, 48 giờ và 72 giờ kể từ thời điểm xảy ra sự cố hoặc phát hiện vi phạm. Cách quy định này sẽ giúp cơ quan quản lý cũng như doanh nghiệp linh hoạt đáp ứng yêu cầu trong từng vụ việc cụ thể cho phù hợp. Đồng thời với việc áp dụng các biện pháp hành chính, việc ap dụng trách nhiệm dân sự, buộc doanh nghiệp bồi thường thiệt hại cho khách hàng nếu dữ liệu cá nhân bị sử dụng sai mục đích cũng là một chế tài cần cân nhắc để buộc doanh nghiệp thực hiện trong một số trường hợp sự cố gây hậu quả nghiêm trọng cho khách hàng.
Thiết lập cơ chế ứng phó sự cố
Sự chậm trễ trong việc khôi phục hệ thống của VNDirect phần nào xuất phát từ việc thiếu quy trình phối hợp giữa doanh nghiệp và cơ quan chức năng. Một đạo luật mới cần quy định rõ: (1) Thời hạn thông báo sự cố: Doanh nghiệp phải báo cáo cho cơ quan chức năng (ví dụ: Cục An ninh mạng A05) trong vòng 24, 48 hoặc 72 giờ tùy từng trường hợp. (2) Thành lập trung tâm ứng cứu sự cố: Cơ quan có thẩm quyền nên xây dựng một đơn vị chuyên trách tại Bộ Công an hoặc Bộ Thông tin và Truyền thông để hỗ trợ doanh nghiệp xử lý các vụ việc tấn công mạng, các sự cố lộ, lọt thông tin phức tạp, nghiêm trọng ảnh hưởng lớn đến doanh nghiệp, an ninh quốc gia, hoặc đến dữ liệu của nhiều cá nhân. (3) Hướng dẫn chi tiết cơ chế ứng phó cho doanh nghiệp: cơ quan có thẩm quyền cần ban hành các quy chuẩn kỹ thuật về sao lưu dữ liệu, mã hóa, và kiểm tra bảo mật định kỳ cũng như những quy định chi tiết, dễ thực hiện cho doanh nghiệp trong trường hợp xảy ra các sự cố nghiêm trọng mà bản thân doanh nghiệp không thể tự mình giải quyết hoặc các sự cố ảnh hưởng lớn đến dữ liệu của người dân.
Bảo vệ quyền của chủ thể dữ liệu
Vụ việc VNDirect làm dấy lên lo ngại rất lớn của nhiều nhà đầu tư về việc thông tin cá nhân của mình đang được lưu dữ có thể bị lộ, lọt hoặc xâm phạm bởi các cá nhân, tổ chức trong và ngoài nước. Pháp luật bảo vệ dữ liệu cá nhân của Việt Nam trong thời gian tới cần tăng cường quyền của chủ thể dữ liệu, như (i) Quyền được thông báo: Khách hàng phải được thông báo kịp thời về bất kỳ sự cố nào liên quan đến dữ liệu của họ. (ii) Quyền yêu cầu xóa dữ liệu: Cá nhân có thể yêu cầu doanh nghiệp xóa dữ liệu khi không còn cần thiết. (iii) Quyền khiếu nại và khởi kiện: Thiết lập cơ chế để cá nhân khiếu nại hoặc khởi kiện doanh nghiệp vi phạm mà không cần qua tòa án, chẳng hạn thông qua một cơ quan độc lập về bảo vệ dữ liệu.
Vụ hacker tấn công VNDirect là một lời cảnh tỉnh về sự cấp thiết của việc xây dựng một khung pháp lý bảo vệ dữ liệu cá nhân toàn diện tại Việt Nam. Từ sự cố này, có thể thấy rõ những lỗ hổng trong các quy định hiện hành, từ mức chế tài thấp đến sự thiếu phối hợp trong ứng phó sự cố. Một Luật Bảo vệ Dữ liệu Cá nhân với các quy định chặt chẽ, cơ chế thực thi hiệu quả, và cơ quan quản lý độc lập sẽ là nền tảng để bảo vệ quyền riêng tư của người dân, tăng cường niềm tin vào thị trường, và nâng cao vị thế của Việt Nam trong môi trường số toàn cầu. Để đạt được điều này, cần sự chung tay của cơ quan nhà nước, doanh nghiệp, và cả cộng đồng trong việc xây dựng một hệ sinh thái an toàn và minh bạch cho dữ liệu cá nhân.
Luât sư Nguyễn Văn Phúc
Công ty Luật TNHH HM&P
[1] https://thanhnien.vn/su-co-vndirect-hacker-tan-cong-lo-hong-zero-day-185240326194501479.htm, truy cập ngày 25/05/2025
[2] https://gdpr-info.eu/art-83-gdpr/, truy cập ngày 25/05/2025


