


Ezynetic Pte. Ltd. là một công ty được thành lập tại Singapore, hoạt động như nhà cung cấp phần mềm dưới dạng dịch vụ (Software-as-a-Service - SaaS). Công ty cung cấp các giải pháp và dịch vụ công nghệ thông tin cho các công ty cho vay tiền được cấp phép tại Singapore. Hệ thống của họ kết nối với nền tảng Cục Tín dụng Cho vay Tiền (Moneylenders Credit Bureau - MLCB) do Công ty thông tin tín dụng Singapore quản lý[1].
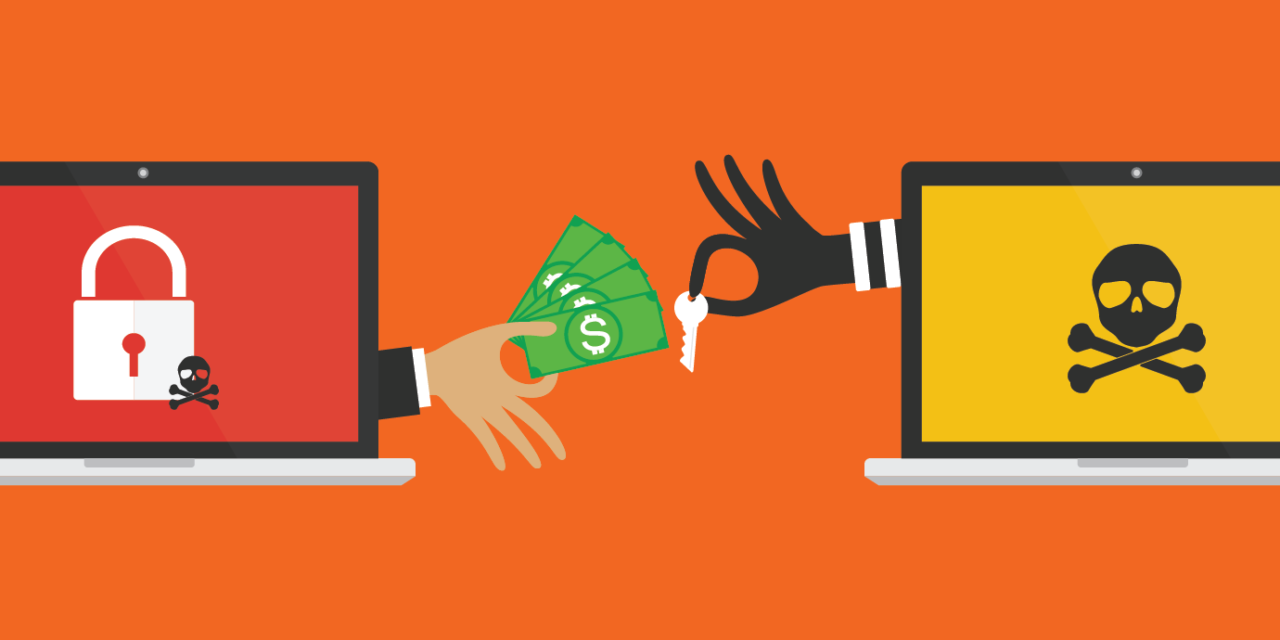
Vào ngày 26/6/2024, Ủy ban Bảo vệ Dữ liệu Cá nhân Singapore (Personal Data Protection Commission - PDPC) được thông báo về một vụ vi phạm dữ liệu liên quan đến các máy chủ của công ty bị nhiễm ransomware[2] vào khoảng ngày 24/6/2024. Kết quả là dữ liệu cá nhân của 190.589 cá nhân bị đánh cắp và đăng bán trên dark web[3].
Nguồn: NCMEP
Trước đó, ngày 24/03/2024, Công ty Chứng khoán VNDIRECT đã bị tấn công vào ngày 24/03/2024 bởi một nhóm hacker quốc tế, làm tê liệt hệ thống giao dịch trực tuyến của công ty. Sự cố này đã khiến nhà đầu tư không thể đăng nhập, giao dịch và kiểm tra tài khoản.
Có thể nói đây là các vụ việc điển hình cho trường hợp hệ thống của doanh nghiệp bị mã độc tấn công để đánh cắp dữ liệu.
Doanh nghiệp bị mã độc tấn công vì lý do gì
Vụ việc Công ty Ezynetic của Singapore bị tấn công và đánh cắp dữ liệu xuất phát từ các lý do sau:
Thứ nhất, lỗ hỏng ứng dụng Web Service
Theo điều tra của PDPC, kẻ tấn công đã khai thác một ứng dụng dịch vụ web dễ bị tấn công để truy cập và kiểm soát tài khoản SA[4] trên máy chủ cơ sở dữ liệu SQL Server của Công ty. Hệ thống cho vay tiền của Ezynetic kết nối với nền tảng MLCB qua API[5], cho phép khách hàng nhập dữ liệu cá nhân (tên, địa chỉ, NRIC, thông tin tài chính) để kiểm tra tín dụng và theo dõi khoản vay. Lỗ hổng này nằm ở lớp ứng dụng web, nơi xử lý các yêu cầu API, cho phép kẻ tấn công thực hiện truy cập trái phép mà không cần xác thực mạnh.
Sau khi truy cập, kẻ tấn công xóa và đánh cắp cơ sở dữ liệu, sau đó mã hóa hệ thống bằng ransomware để đòi tiền chuộc và đe dọa công khai dữ liệu.
Thứ hai, bảo mật yếu của tài khoản SA
Tài khoản SA – một tài khoản mặc định trong SQL Server với quyền admin toàn bộ hệ thống, bao gồm đọc/ghi/xóa bất kỳ dữ liệu nào, đã không được công ty vô hiệu hóa hoặc bảo mật đúng cách. Bằng chứng là mật khẩu lúc sự cố là "p@ssword1" hoặc "Password@1", một biến thể phổ biến của mật khẩu mặc định, dễ bị đoán hoặc tấn công thử mật khẩu hàng loạt. PDPC nhấn mạnh rằng SA là "một trong những tài khoản rủi ro nhất" vì nó cho phép thực hiện mọi hoạt động mà không cần xác thực bổ sung.
Quyền SA cho phép kẻ tấn công truy cập toàn bộ hệ thống cho vay, đánh cắp dữ liệu nhạy cảm của khách hàng mà không kích hoạt cảnh báo.
Thứ ba, thiếu đánh giá lỗ hổng và kiểm tra định kỳ
Công ty không thực hiện bất kỳ đánh giá lỗ hổng định kỳ hoặc kiểm tra thâm nhập nào cho cơ sở hạ tầng. Điều này dẫn đến việc lỗ hổng web service và mật khẩu yếu không được phát hiện kịp thời. Khi không có kiểm tra, Công ty không nhận ra rủi ro từ tài khoản SA hoặc web service, dẫn đến toàn bộ hệ thống bị xâm phạm chỉ trong vài ngày.
Nguồn: Ezynetic
Hành động của Ezynetic để sự lý sự cố và bài học cho các doanh nghiệp Việt Nam
Sau khi sự cố bị đánh cắp và mã hóa dữ liệu được phát hiện, Ezynetic đã nhanh chóng thực hiện các biện pháp:
Cách ly sự cố: Ngay khi hệ thống giám sát SIEM (Security Information and Event Management) để phát hiện, lập tức Ezynetic cách ly hệ thống bị ảnh hưởng để ngăn chặn lan rộng.
Thông báo và hợp tác với cơ quan chức năng: Ezynetic thông báo khách hàng vào ngày 1/7/2024, chỉ sau một tuần xảy ra sự cố, và hợp tác với PDPC để xử lý sự cố và giúp giảm mức phạt tài chính.
Khắc phục và phục hồi: Ezynetic cũng đã tiến hành xây dựng kế hoạch ứng phó sự cố bao gồm sao lưu dữ liệu (backup) định kỳ và kiểm tra phục hồi. Ezynetic đã chuyển sang đám mây và tham khảo Cơ quan An ninh Mạng Singapore (Cybersecurity Agency of Singapore - CSA) cũng như Bộ Tư pháp Singapore, một bước được PDPC đánh giá cao.
Đánh giá sau sự cố và cải thiện: Sau khi xử lý, tiến hành phân tích nguyên nhân gốc dẫn đến sự cố để tránh tái phát.
Các hành động này cho thấy Ezynetic phản ứng kịp thời để giảm thiểu rủi ro tiếp theo. Đây là việc doanh nghiệp hết sức lưu ý. Việc phòng ngừa sự cố vẫn là ưu tiên, tuy nhiên khi xảy ra sự cố thể hiện trách nhiệm với người bị vi phạm và hợp tác với các cơ quan chức năng để xử lý sớm nhất và giảm thiểu hệ quả cho vi phạm là việc hết sức quan trọng.
Để tránh các sự cố tương tự, doanh nghiệp xử lý dữ liệu nhạy cảm cần ưu tiên phòng ngừa, coi đây là nền tảng của chiến lược an ninh mạng. Từ vụ việc của Ezynetic và các vụ việc tương tự như của VnDirect, chúng tôi đề xuất một số giải pháp sau cho doanh nghiệp để phòng ngừa và hạn chế các sự cố tương tự:
Tăng cường kiểm soát truy cập và quản lý mật khẩu: Mật khẩu yếu là "cửa ngõ" phổ biến cho hacker. Doanh nghiệp nên áp dụng chính sách mật khẩu mạnh, bao gồm ít nhất 12 ký tự, kết hợp chữ cái, số, ký tự đặc biệt và thay đổi định kỳ (mỗi 3-6 tháng). Sử dụng xác thực đa yếu tố (MFA) cho các tài khoản quan trọng, đặc biệt là tài khoản quản trị. Trong vụ Ezynetic, việc không vô hiệu hóa hoặc bảo mật tài khoản SA đã dẫn đến sự cố nghiêm trọng. Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân 2025 quy định tại rằng các tổ chức phải "bảo vệ dữ liệu cá nhân khỏi rủi ro truy cập trái phép", vì vậy việc triển khai MFA không chỉ là khuyến nghị mà là nghĩa vụ pháp lý.
Thực hiện đánh giá lỗ hổng và kiểm tra thâm nhập định kỳ: Ezynetic không tiến hành bất kỳ kiểm tra nào trước sự cố, dẫn đến lỗ hổng web bị khai thác. Doanh nghiệp nên thuê chuyên gia hoặc sử dụng công cụ để quét hệ thống hàng quý. Kiểm tra thâm nhập nên được thực hiện ít nhất một lần/năm. Theo Điều 15 Luật Bảo vệ dữ liệu cá nhân 2025, yêu cầu các tổ chức "thực hiện các biện pháp kỹ thuật và tổ chức phù hợp để bảo vệ dữ liệu", bao gồm đánh giá rủi ro định kỳ.
Xây dựng hệ thống phân loại và mã hóa dữ liệu: Dữ liệu nhạy cảm như thông tin tài chính cần được phân loại và mã hóa khi lưu trữ hoặc truyền tải. Trong vụ Singapore, dữ liệu tín dụng không được bảo vệ đầy đủ. Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân định nghĩa dữ liệu nhạy cảm bao gồm thông tin tài chính, sức khỏe, và yêu cầu xử lý đặc biệt, bao gồm thông báo cho chủ thể dữ liệu khi có rủi ro.
Đào tạo nhân viên và xây dựng văn hóa an ninh: Nhân viên là "lá chắn" đầu tiên. Tổ chức các khóa đào tạo về nhận diện và sử dụng mật khẩu an toàn cũng như có hướng dẫn báo cáo sự cố. Ezynetic có thể đã tránh được nếu nhân viên phát hiện sớm dấu hiệu bất thường.
Vụ Ezynetic là lời cảnh tỉnh cho các doanh nghiệp xử lý dữ liệu nhạy cảm rằng phòng ngừa luôn rẻ hơn khắc phục. Với Luật Bảo vệ dữ liệu cá nhân 2025, Việt Nam đang xây dựng khung pháp lý vững chắc, yêu cầu doanh nghiệp hành động chủ động. Bằng cách áp dụng các biện pháp cả pháp lý và kỹ thuật, doanh nghiệp không chỉ tránh rủi ro tấn công mạng mà còn tuân thủ pháp luật, góp phần xây dựng môi trường số an toàn.
[1] https://www.pdpc.gov.sg/-/media/files/pdpc/pdf-files/commissions-decisions/gd_ezynetic-pte-ltd_03032025.pdf, truy cập ngày 10/12/2025.
[2] Ransomware là phần mềm độc hại mã hóa các tệp của bạn hoặc ngăn bạn sử dụng máy tính cho đến khi bạn trả tiền (tiền chuộc) để chúng được mở khóa. Nếu máy tính của bạn được kết nối với mạng, mã độc tống tiền cũng có thể lan sang các máy tính hoặc thiết bị lưu trữ khác trên mạng.
[3] Dark web (web tối) là một phần ẩn của Internet, không được các công cụ tìm kiếm thông thường như Google lập chỉ mục, yêu cầu dùng trình duyệt chuyên dụng như Tor để truy cập, cung cấp sự ẩn danh cao cho cả hoạt động hợp pháp (nhà báo, nhà hoạt động) và bất hợp pháp (buôn bán hàng cấm, tội phạm mạng), hoạt động dựa trên các mạng ẩn danh như Tor Network để mã hóa và che giấu danh tính người dùng.
[4] Đây là tài khoản quản trị viên cao nhất, có quyền truy cập và điều khiển mọi thứ trong SQL Server, dùng để cài đặt, cấu hình và quản lý cơ sở dữ liệu.
[5] API (Giao diện Lập trình Ứng dụng) là một bộ quy tắc và giao thức, đóng vai trò là cầu nối giúp các ứng dụng phần mềm khác nhau có thể “nói chuyện”, trao đổi dữ liệu và tương tác với nhau một cách có cấu trúc và tự động, giống như một người phục vụ trung gian nhận yêu cầu và trả lại kết quả cho bạn, mà bạn không cần biết chi tiết về cách bếp (máy chủ) hoạt động. API cho phép các hệ thống kết nối và chia sẻ thông tin (ví dụ: ứng dụng thời tiết dùng API của một dịch vụ thời tiết, hay ứng dụng mạng xã hội dùng API để đăng bài), làm cho việc tích hợp và phát triển ứng dụng trở nên dễ dàng và hiệu quả hơn rất nhiều.


