


Với nhiều doanh nghiệp, thời điểm tới đây, hoạt động marketing phải được xem xét lại và định hình các chiến lược mới để tuân thủ khung pháp lý mới về bảo vệ dữ liệu cá nhân mà Việt Nam đã ban hành trong năm 2025. Nhiều yêu cầu mới, phức tạp và ảnh hưởng sâu rộng sẽ đặt lên vai doanh nghiệp nhiều trách nhiệm không mấy dễ dàng.
1. Khung pháp lý mới về bảo vệ dữ liệu cá nhân
1.1. Từ Nghị định 13 sang Luật Bảo vệ dữ liệu cá nhân 2025
Khung pháp lý về bảo vệ dữ liệu cá nhân (DLCN) tại Việt Nam đang trải qua một quá trình chuyển đổi mang tính thể chế hóa cao, từ Nghị định 13/2023/NĐ-CP (PDPD) nâng cấp thành Luật Bảo vệ DLCN. Nghị định 13, có hiệu lực từ ngày 01/7/2023, đã đặt nền móng đầu tiên cho việc quản lý và xử lý DLCN, xác định các vai trò, quyền của chủ thể dữ liệu và trách nhiệm của tổ chức, cá nhân liên quan.
Tiếp đó, Quốc Hội thông qua Luật Bảo vệ Dữ liệu Cá nhân (PDPL 2025), vào ngày 26/6/2025, dự kiến có hiệu lực chính thức từ ngày 01/01/2026. Luật PDPL 2025 đóng vai trò hợp nhất và củng cố các quy định về quyền riêng tư vốn nằm rải rác trong nhiều văn bản pháp luật khác nhau, thiết lập một khuôn khổ pháp lý thống nhất và mạnh mẽ hơn để bảo vệ dữ liệu cá nhân của người dân.
Việc nâng cấp từ Nghị định lên thành Luật cho thấy cam kết lâu dài và mức quan tâm đặc biệt của Việt Nam đối với quyền riêng tư trong kỷ nguyên số. Đây không còn là quy định mang tính tạm thời mà là một khuôn khổ pháp lý nền tảng, có tác động sâu rộng tới mọi hoạt động kinh doanh, đặc biệt là hoạt động marketing và truyền thông phụ thuộc vào dữ liệu. Điều này hàm ý rằng, các doanh nghiệp phải chuyển từ tư duy đối phó sang tư duy tuân thủ ngay từ giai đoạn thiết kế hệ thống vào các công cụ quản lý, bởi rủi ro bị xử phạt sẽ tăng lên đáng kể khi Luật chính thức có hiệu lực.
1.2. Các định nghĩa mới về dữ liệu cá nhân
Luật PDPL 2025 duy trì phạm vi áp dụng rộng rãi, mang tính ngoại lãnh thổ, tương tự như Nghị định 13. Luật áp dụng đối với các cơ quan, tổ chức, cá nhân Việt Nam, và quan trọng hơn là cơ quan, tổ chức, cá nhân nước ngoài trực tiếp tham gia hoặc có liên quan đến hoạt động xử lý DLCN tại Việt Nam. Điều này bao trùm tất cả các công ty đa quốc gia hoặc các nền tảng công nghệ toàn cầu đang thu thập dữ liệu của công dân Việt Nam.
DLCN được định nghĩa là thông tin dưới dạng ký hiệu, chữ viết, chữ số, hình ảnh, âm thanh, hoặc dạng tương tự trên môi trường điện tử gắn liền với một con người cụ thể hoặc giúp xác định một con người cụ thể. DLCN được phân loại thành dữ liệu cơ bản và dữ liệu nhạy cảm.
Trong chuỗi xử lý DLCN, doanh nghiệp phải xác định rõ vai trò pháp lý của mình, bao gồm:
Bên Kiểm soát dữ liệu (quyết định mục đích và cách thức xử lý), Bên Xử lý dữ liệu (xử lý theo hợp đồng của Bên Kiểm soát), hoặc Bên Kiểm soát và Xử lý dữ liệu. Trong môi trường marketing gắn liền với công nghệ và dữ liệu, các doanh nghiệp sử dụng các nền tảng quản trị dữ liệu khách hàng thường là Bên Kiểm soát dữ liệu, trong khi các nhà cung cấp nền tảng đóng vai trò là Bên Xử lý dữ liệu.
Sự phân loại vai trò này tạo ra thách thức về trách nhiệm liên đới trong hệ sinh thái marketing gắn liền công nghệ. Doanh nghiệp với vai trò là Bên Kiểm soát chịu trách nhiệm chính về mục đích xử lý, nhưng Bên Xử lý là các nhà cung cấp dịch vụ cũng có nghĩa vụ tuân thủ các biện pháp bảo vệ dữ liệu. Điều này đòi hỏi các doanh nghiệp cần rà soát và cập nhật các thỏa thuận xử lý dữ liệu (Data Processing Agreements - DPA) với tất cả các nhà cung cấp dịch vụ marketing để đảm bảo họ có đủ cam kết và cung cấp các công cụ cần thiết cho việc tuân thủ, ví dụ như công cụ quản lý sự đồng ý và xóa dữ liệu. Nếu vi phạm xảy ra ở Bên Xử lý, Bên Kiểm soát vẫn có thể bị truy cứu trách nhiệm do không thực hiện nghĩa vụ thẩm định và giám sát cần thiết.
2. Khung pháp lý mới tác động trực tiếp lên chiến lược thu thập và xử lý dữ liệu marketing
2.1. Sự chuyển dịch bắt buộc sang mô hìn marketing mới
Quy định về sự đồng ý là thay đổi căn bản nhất, đòi hỏi đội ngũ marketing phải thay đổi toàn bộ quy trình thu thập và xây dựng cơ sở dữ liệu khách hàng. Luật DLCN Việt Nam quy định sự đồng ý của chủ thể dữ liệu phải được thể hiện rõ ràng, cụ thể bằng các hình thức có thể ghi nhận được như văn bản, giọng nói, đánh dấu vào ô đồng ý, cú pháp đồng ý qua tin nhắn, hoặc chọn các thiết lập kỹ thuật đồng ý.
Sự đồng ý này phải đảm bảo tính tự nguyện và chủ thể dữ liệu phải biết rõ các nội dung trong thông báo xử lý DLCN trước khi chấp thuận. Đặc biệt, sự đồng ý phải được tiến hành cho cùng một mục đích xử lý. Yêu cầu này loại bỏ hầu hết các hình thức đồng ý ngầm định hoặc sự đồng ý được cài đặt mặc định (ô đồng ý được đánh dấu sẵn) vốn phổ biến trong marketing truyền thống.
Sự nghiêm ngặt này đặt ra gánh nặng ghi nhận sự đồng ý rất lớn để chứng minh trách nhiệm giải trình khi cơ quan chức năng kiểm tra, doanh nghiệp phải ghi nhận và lưu trữ bằng chứng về sự đồng ý rõ ràng, chi tiết.
Do đó, các đội ngũ Marketing phải tái thiết kế toàn bộ giao diện thu thập dữ liệu, từ website đến ứng dụng di động, tích hợp nền tảng quản lý sự đồng ý của khách hàng để ghi lại dấu thời gian và nội dung chấp thuận. Mặc dù tỷ lệ chuyển đổi có thể giảm do yêu cầu hành động rõ ràng từ người dùng, chất lượng dữ liệu và tính pháp lý của cơ sở dữ liệu khách hàng sẽ được củng cố.
2.2. Nghĩa vụ thông báo và quản lý dữ liệu khách hàng của doanh nghiệp
Nghĩa vụ minh bạch thông tin của doanh nghiệp được nâng cao đáng kể khi PDPL 2025 đi vào thực tế. Bên Kiểm soát dữ liệu và Bên Kiểm soát và Xử lý dữ liệu phải thực hiện việc thông báo xử lý dữ liệu cá nhân cho chủ thể một lần trước khi tiến hành hoạt động xử lý. Nội dung thông báo phải chi tiết, bao gồm: (1) Mục đích xử lý, (2) Loại dữ liệu được sử dụng, (3) Cách thức xử lý, (3) Thông tin về các bên liên quan, (4) Hậu quả, thiệt hại không mong muốn có khả năng xảy ra, và (5) Thời gian bắt đầu/kết thúc xử lý dữ liệu.
Bên cạnh đó, doanh nghiệp phải xây dựng cơ chế để chủ thể dữ liệu thực hiện các quyền của mình. Nghị định 13 và cả PDPL 2025 quy định 10 quyền cơ bản , trong đó, hai quyền có tác động lớn nhất đến hoạt động marketing doanh nghiệp đó là: Quyền rút lại sự đồng ý và Quyền xóa dữ liệu.
Nếu chủ thể rút lại sự đồng ý, doanh nghiệp buộc phải ngừng xử lý dữ liệu ngay lập tức. Việc tiếp tục xử lý trái phép dữ liệu sau khi chủ thể đã rút lại đồng ý là vi phạm nghiêm trọng và có thể bị phạt tiền, thậm chí phạt đến 5% tổng doanh thu.
Yêu cầu thực thi các quyền này đặt ra thách thức nghiêm trọng về tốc độ và tính toàn vẹn của hệ thống. Quyền rút lại và xóa dữ liệu đòi hỏi doanh nghiệp phải có khả năng xác định, cô lập và xóa DLCN của một cá nhân khỏi mọi hệ thống lưu trữ và xử lý (bao gồm CRM, CDP, Data Warehouse, và danh sách Email Marketing) một cách nhanh chóng và triệt để. Các hệ thống marketing cũ, phân mảnh, hoặc không được tích hợp đầy đủ sẽ không thể đáp ứng yêu cầu này, tạo ra lỗ hổng tuân thủ lớn. Doanh nghiệp cần đầu tư vào hệ thống quản lý dữ liệu tập trung, có khả năng mã hóa dữ liệu, kiểm soát quyền truy cập, và tích hợp cơ chế xóa/ẩn danh dữ liệu tự động.
Luật sư điều hành HM&P, ông Nguyễn Văn Phúc tham gia tập huấn cho doanh nghiệp. Nguồn: The Saigon Times
3. Rủi ro trong quá trình tuân thủ khung pháp lý mới về Bảo vệ DLCN
3.1. Các chế tài nghiêm khắc của PDPL 2025
PDPL 2025 của Việt Nam đã đưa ra những quy định về chế tài xử phạt nghiêm khắc đến doanh nghiệp nếu vi phạm quy định về bảo vệ DLCN.
Mức phạt nghiêm trọng nhất có thể lên đến 5% tổng doanh thu của năm trước. Mức phạt này được áp dụng cho các hành vi vi phạm nghiêm trọng hoặc tái phạm các quy định then chốt, bao gồm: vi phạm nguyên tắc bảo vệ dữ liệu cá nhân (Điều 3); vi phạm quy định về sự đồng ý của chủ thể dữ liệu (Điều 11); hoặc tiếp tục xử lý DLCN một cách trái phép sau khi chủ thể dữ liệu đã rút lại sự đồng ý (Điều 12).
Đối với hoạt động marketing, vi phạm quy định về bảo vệ dữ liệu cá nhân trong marketing và quảng cáo cũng có thể dẫn đến chế tài phạt tiền, đình chỉ hoạt động marketing, và đặc biệt là mức phạt tối đa 5% tổng doanh thu nếu tái phạm hoặc vi phạm nghiêm trọng.
Ngoài mức phạt dựa trên doanh thu, còn có các khung phạt khác như phạt tiền đến 10 lần khoản thu bất chính hoặc phạt tiền tối đa đến 3 tỷ đồng. Hậu quả bổ sung có thể bao gồm việc buộc doanh nghiệp thu hồi, hủy dữ liệu thu thập trái phép, buộc khắc phục hậu quả, đình chỉ hoạt động xử lý dữ liệu, hoặc thậm chí truy cứu trách nhiệm hình sự trong trường hợp cực kỳ nghiêm trọng.
Mức phạt 5% tổng doanh thu tương đương với mức phạt tối đa cấp độ 2 của Quy định bảo vệ dữ liệu chung Châu Âu (GDPR), tạo ra rủi ro hệ thống và khủng hoảng danh tiếng đối với các doanh nghiệp hoạt động trên không gian mạng. Trong kinh tế số, các vi phạm thường mang tính hàng loạt như lỗi hệ thống thu thập hàng triệu bản ghi không hợp lệ. Nếu bị đình chỉ hoạt động xử lý DLCN, khả năng tương tác với khách hàng của doanh nghiệp sẽ bị tê liệt, dẫn đến mất thị phần và tổn thất uy tín thương hiệu nặng nề.
4. Thách thức trong hoạt động chuyển dữ liệu xuyên biên giới của doanh nghiệp
4.1. Quy định nghiêm ngặt về chuyển dữ liệu cá nhân ra nước ngoài
Điều 25 của Nghị định 13 cũng như tại PDPL 2025 quy định các yêu cầu nghiêm ngặt đối với hoạt động chuyển dữ liệu cá nhân ra nước ngoài. Đây là thách thức lớn nhất đối với các doanh nghiệp Việt Nam sử dụng các công cụ marketing hiện đại có liên quan tới Cloud, hoặc CRM có máy chủ đặt ngoài lãnh thổ.
Quy định định nghĩa chuyển dữ liệu xuyên biên giới rất rộng, không chỉ là việc chuyển DLCN của công dân Việt Nam tới một địa điểm ngoài lãnh thổ, mà còn bao gồm cả việc xử lý DLCN của công dân Việt Nam bằng các hệ thống tự động nằm ngoài lãnh thổ. Điều này bao trùm hầu hết các dịch vụ Cloud SaaS toàn cầu được sử dụng cho hoạt động marketing.
Yêu cầu cốt lõi là Bên chuyển dữ liệu phải lập Hồ sơ Đánh giá Tác động Chuyển dữ liệu cá nhân ra nước ngoài (CBDA) và gửi tới Bộ Công an (Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao - A05) trong vòng 60 ngày kể từ ngày tiến hành xử lý dữ liệu. Hồ sơ CBDA là một tài liệu pháp lý và kỹ thuật phức tạp, phải mô tả chi tiết mục tiêu xử lý, loại dữ liệu, biện pháp bảo vệ, đánh giá rủi ro ảnh hưởng, sự đồng ý của chủ thể và cam kết ràng buộc trách nhiệm giữa bên chuyển và bên nhận dữ liệu.
Yêu cầu lập và cập nhật hồ sơ CBDA này tạo ra một gánh nặng hành chính và chi phí lớn đối với doanh nghiệp. Các công ty sử dụng nhiều nền tảng Cloud quốc tế khác nhau như các dịch vụ của Salesforce, Hubspot, hoặc các dịch vụ phân tích dữ liệu trên AWS/Azure sẽ phải lặp lại quy trình này cho từng mối quan hệ chuyển giao DLCN.
Bộ Công an có quyền kiểm tra hoạt động chuyển dữ liệu thông thường là 01 lần/năm và có quyền quyết định yêu cầu Bên chuyển dữ liệu ngừng chuyển dữ liệu nếu phát hiện vi phạm lợi ích, an ninh quốc gia, không chấp hành yêu cầu hoàn thiện hồ sơ, hoặc để xảy ra sự cố lộ, mất dữ liệu cá nhân của công dân Việt Nam. Quyền lực kiểm tra và đình chỉ hoạt động này tạo ra rủi ro nghiêm trọng cho tính liên tục của hoạt động kinh doanh của doanh nghiệp.
4.2. Tác động quy định mới đến việc sử dụng các nền tảng marketing quốc tế
Quy định về chuyển dữ liệu xuyên biên giới trong hoạt động marketing ảnh hưởng trực tiếp đến các gã khổng lồ công nghệ và các doanh nghiệp Việt Nam phụ thuộc vào các nền tảng này. Các nền tảng thống trị thị trường quảng cáo như Meta (Facebook) và Google (YouTube), với hàng chục triệu người dùng Việt Nam và doanh thu quảng cáo lớn, phải chịu chi phí tuân thủ không cân xứng. Họ phải thiết lập cơ sở hạ tầng tuân thủ chuyên biệt và liên tục cập nhật hồ sơ đánh giá cho hoạt động toàn cầu của mình liên quan đến người dùng Việt Nam.
Đối với các doanh nghiệp Việt Nam, bất kỳ hoạt động nào liên quan đến quảng cáo nhắm mục tiêu (Targeted Ads) hoặc phân tích dữ liệu khách hàng được lưu trữ trên máy chủ nước ngoài đều có thể được coi là hoạt động xử lý DLCN bằng hệ thống tự động nằm ngoài lãnh thổ Việt Nam. Nếu Bộ Công An phát hiện Meta hoặc Google không tuân thủ quy định về cập nhật hồ sơ hoặc để xảy ra sự cố dữ liệu, họ có thể yêu cầu ngừng chuyển/xử lý dữ liệu, gây gián đoạn hoạt động marketing của các doanh nghiệp Việt Nam.
Các nhà cung cấp Cloud lớn như Google Cloud đã nhấn mạnh rằng khách hàng sở hữu dữ liệu và có quyền kiểm soát chi tiết thông qua các công cụ quản lý truy cập (Cloud IAM) và quyền xóa dữ liệu. Tuy nhiên, Bên Kiểm soát dữ liệu là doanh nghiệp vẫn phải chịu trách nhiệm cuối cùng về việc đảm bảo tính tuân thủ khi chuyển giao, bao gồm cả việc ghi nhận nhật ký xử lý bắt buộc.
Để giảm thiểu rủi ro bị đình chỉ hoạt động marketing quốc tế và gánh nặng đánh giá chuyển dữ liệu cá nhân xuyên biên giới, một chiến lược phân vùng và khử khuẩn dữ liệu được coi là cần thiết. Dữ liệu nhạy cảm hoặc dữ liệu gốc của công dân Việt Nam nên được xử lý và lưu trữ ban đầu trên hạ tầng trong nước hoặc các giải pháp Cloud nội địa đáp ứng các tiêu chuẩn bảo mật. Doanh nghiệp sau đó chỉ nên chuyển giao dữ liệu đã được ẩn danh/khử khuẩn hoặc tổng hợp ra nước ngoài cho mục đích phân tích và tối ưu hóa quảng cáo, nhằm giảm thiểu đáng kể rủi ro pháp lý và hành chính liên quan đến quy định của pháp luật bảo vệ dữ liệu cá nhân của Việt Nam.
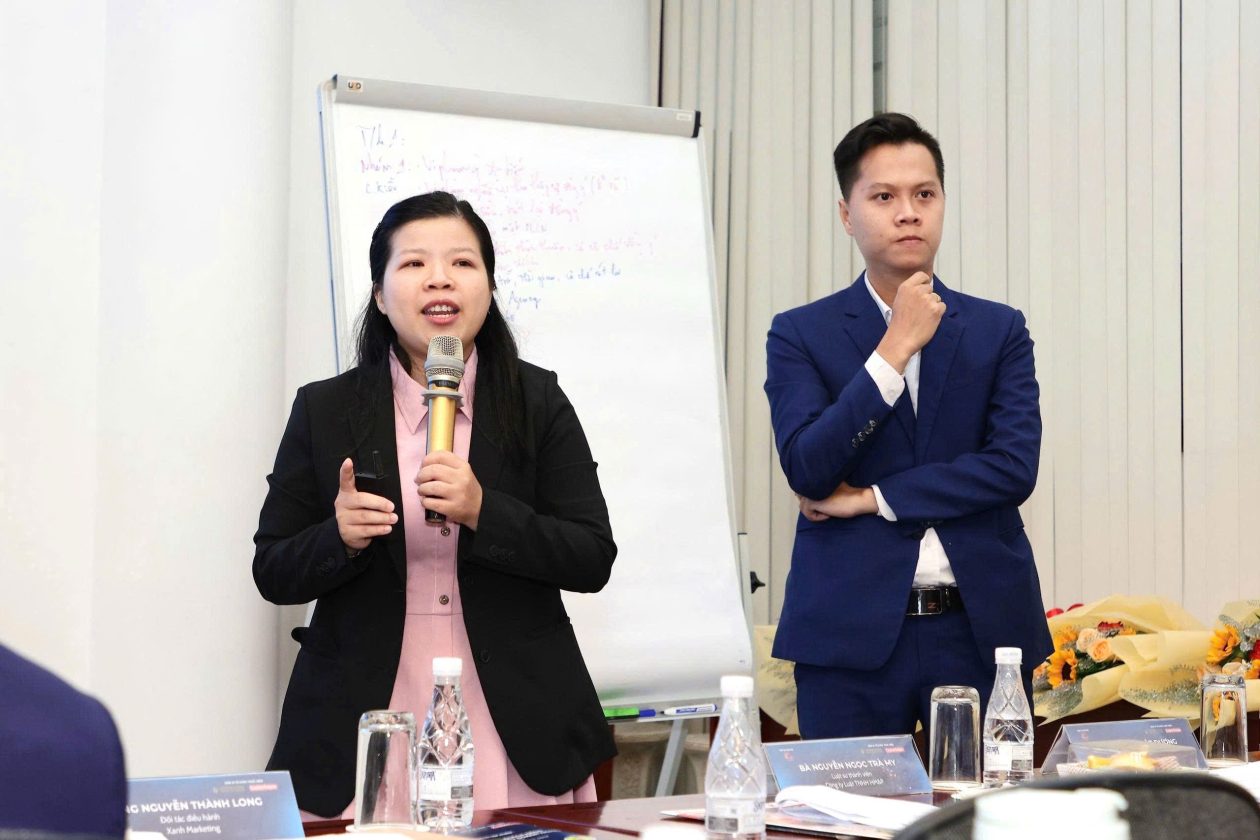
Luật sư Thành viên Nguyễn Ngọc Trà My và Luật sư Cộng sự cấp cao Nguyễn Nhật Dương, đại diện HM&P tham gia tập huấn cho doanh nghiệp. Nguồn: The Saigon Times
5. Một số khuyến nghị để xây dựng chiến lược tuân thủ PDPL trong hoạt động marketing
Để ứng phó hiệu quả với tác động của PDPL, doanh nghiệp cần thực hiện một lộ trình chuyển đổi toàn diện, tập trung vào tái cấu trúc hệ thống kỹ thuật và tăng cường quản trị pháp lý trong thời gian tới. Tập trung vào các chiến lược này, HM&P kiến nghị đến doanh nghiệp một số giải pháp sau:
5.1. Tái cấu trúc vận hành và quản lý dữ liệu
Thiết lập nền tảng quản lý sự đồng ý: Doanh nghiệp nên triển khai ngay lập tức hệ thống IT cần thiết để thu thập, ghi nhận, và lưu trữ bằng chứng sự đồng ý rõ ràng theo từng mục đích xử lý. Hệ thoogns phải tích hợp chặt chẽ với các điểm chạm khách hàng (website, ứng dụng) và các hệ thống hỗ trợ như CRM/CDP để đảm bảo tính đồng bộ.
Thực hiện hồ sơ đánh giá tác động: Bên Kiểm soát dữ liệu phải lập và lưu trữ Hồ sơ Đánh giá Tác động xử lý dữ liệu cá nhân theo mẫu chuẩn ngay từ thời điểm bắt đầu xử lý DLCN. Hồ sơ này là tài liệu pháp lý bắt buộc phải có sẵn để phục vụ hoạt động kiểm tra, đánh giá của Bộ Công an.
Xây dựng cơ chế thực hiện quyền chủ thể DLCN: Đầu tư vào các công cụ kỹ thuật đảm bảo khả năng thực hiện nhanh chóng các quyền của chủ thể dữ liệu (xóa, rút lại đồng ý, phản đối xử lý) trong tất cả các hệ thống marketing của doanh nghiệp. Sự chậm trễ trong việc ngừng xử lý sau khi rút lại sự đồng ý có thể buộc doanh nghiệp phải chịu các chế tài nghiêm khắc từ cơ quan có thẩm quyền.
Ghi và lưu trữ nhật ký hệ thống: Đảm bảo Bên Kiểm soát và Bên Kiểm soát và Xử lý dữ liệu thiết lập quy trình ghi và lưu trữ nhật ký hệ thống xử lý DLCN một cách đầy đủ và chi tiết. Việc này là cần thiết cho mục đích kiểm tra và truy vết vi phạm (nếu có).
5.2. Quản trị hoạt động pháp lý để tuân thủ
Bổ nhiệm nhân sự phụ trách Bảo vệ dữ liệu cá nhân (DPO): Bố trí và bổ nhiệm nhân sự hoặc phòng ban chuyên trách công tác bảo vệ DLCN (Data Protection Officer - DPO) để giám sát tuân thủ, xử lý yêu cầu/khiếu nại của chủ thể dữ liệu, và làm việc với cơ quan chức năng.
Ban hành và cập nhật các chính sách nội bộ: Xây dựng hoặc rà soát lại các quy định nội bộ về bảo vệ DLCN, đặc biệt là quy trình xử lý dữ liệu khách hàng, quy trình xử lý dữ liệu nhân viên, và xây dựng Quy trình ứng phó sự cố để đảm bảo có thể thông báo vi phạm trong thời hạn 72 giờ.
Rà soát và cập nhật hợp đồng với đối tác: Doanh nghiệp nên yêu cầu tất cả các đối tác, nhà cung cấp dịch vụ marketing/Cloud cam kết tuân thủ PDPL 2025 và đưa vào các điều khoản ràng buộc pháp lý chi tiết về xử lý DLCN để làm rõ vai trò, trách nhiệm từng bên và có các cam kết bảo mật cụ thể DLCN của khách hàng.
Tóm lại, hoạt động marketing của doanh nghiệp trong thời gian tới sẽ có những thay đổi và điều chỉnh cơ bản, ảnh hưởng đến toàn bộ hoạt động của doanh nghiệp. Theo đó, doanh nghiệp cần có những bước rà soát, kiểm tra và đưa ra những chiến lược tuân thủ pháp luật bảo vệ DLCN tại Việt Nam một cách phù hợp. Trong quá trình đó, việc tham gia của một đơn vị tư vấn pháp lý chuyên nghiệp cũng là một giải pháp cần thiết để giảm thiểu các rủi ro từ những tác động của khung pháp lý mới này tại Việt Nam.
Luật sư Nguyễn Văn Phúc
Công ty Luật TNHH HM&P


