


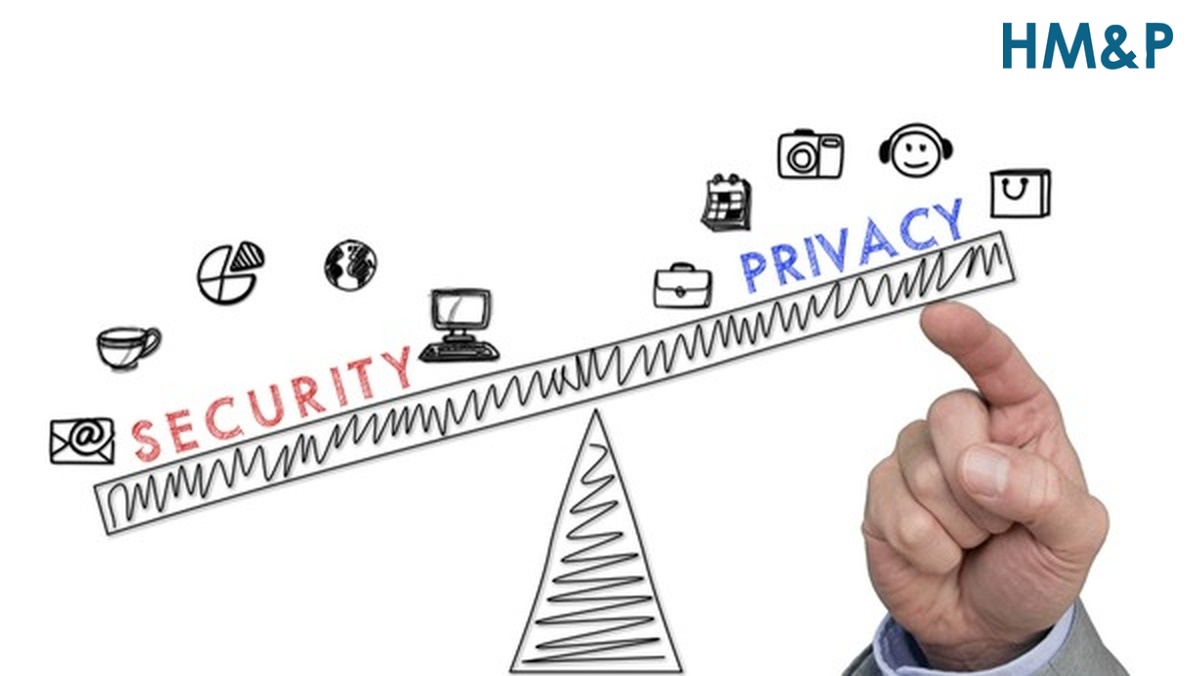
Bài viết cung cấp một số ý kiến chuyên sâu về các rủi ro pháp lý và xu hướng kiện tụng dự kiến liên quan đến quyền riêng tư dữ liệu cá nhân tại Việt Nam trong thời gian tới. Đặc biệt từ ngày 01/01/2026, thời điểm Luật Bảo vệ Dữ liệu Cá nhân (Luật BVDLCN) chính thức có hiệu lực và tạo nên nền tảng chắc chắn cho các hoạt động khiếu kiện để bảo vệ quyền riêng tư.
1. Sự chuyển tiếp từ Nghị định 13/2023/NĐ-CP sang Luật BVDLCN
Môi trường pháp lý bảo vệ dữ liệu cá nhân tại Việt Nam đang trải qua một quá trình chuyển đổi quan trọng, bắt đầu bằng Nghị định 13/2023/NĐ-CP (Nghị định 13) và tiếp tục bằng Luật Bảo vệ Dữ liệu Cá nhân sẽ có hiệu lực vào năm 2026. Nghị định 13, có hiệu lực từ ngày 01/07/2023, là văn bản pháp lý thứ ba được ban hành trong kế hoạch tăng cường khung pháp lý điều chỉnh các hoạt động trên không gian mạng, sau Luật An ninh mạng và Nghị định 53/2022/NĐ-CP.
Luật BVDLCN được xem là khung pháp lý quan trọng nhất với mục tiêu điều chỉnh bao quát tất cả các lĩnh vực, khắc phục những hạn chế còn tồn tại của Nghị định 13. Việc Luật BVDLCN được chính thức ban hành sẽ chuyển việc tuân thủ dữ liệu từ một lựa chọn chiến lược thành một nghĩa vụ bắt buộc, nhằm đảm bảo mọi hoạt động xử lý dữ liệu được triển khai an toàn, minh bạch, đồng thời nâng cao năng lực cạnh tranh của doanh nghiệp trong quá trình chuyển đổi số.
Các nghĩa vụ quản trị dữ liệu phức tạp được thiết lập theo Nghị định 13, đã được củng cố trong Luật BVDLCN, bao gồm việc lập và duy trì các báo cáo Đánh giá tác động bảo vệ dữ liệu (DPIA) và Đánh giá tác động chuyển dữ liệu cá nhân xuyên biên giới (OTIA). Đặc biệt, đối với việc chuyển dữ liệu xuyên biên giới, doanh nghiệp phải hoàn thành và nộp báo cáo OTIA trong vòng 60 ngày kể từ khi bắt đầu xử lý hoặc chuyển giao. Bất kỳ thay đổi nào trong nội dung hồ sơ OTIA đều phải được thông báo cho Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, Bộ Công an, trong vòng không quá 10 ngày làm việc. Quá trình chuyển đổi từ Nghị định 13 sang Luật BVDLCN tạo ra một "khoảng trống" tuân thủ đáng kể đối với các tổ chức. Các doanh nghiệp thường gặp khó khăn trong việc hoàn thành và duy trì tính cập nhật của các hồ sơ DPIA/OTIA phức tạp. Sự thiếu sót hoặc sơ sài trong các tài liệu quản trị này tiềm ẩn rủi ro lớn. Trong trường hợp xảy ra vi phạm an ninh mạng hoặc rò rỉ dữ liệu, đặc biệt là sau khi dữ liệu đã được chuyển giao xuyên biên giới, các hồ sơ DPIA/OTIA không đầy đủ có thể là bằng chứng để chứng minh sự thiếu trách nhiệm hoặc quản trị yếu kém của doanh nghiệp.
Luật BVDLCN đã thiết lập một ngưỡng xử phạt tài chính nghiêm khắc đối với các hành vi vi phạm pháp luật về bảo vệ dữ liệu cá nhân. Mức phạt tiền tối đa đối với các hành vi vi phạm khác trong lĩnh vực này là 03 tỷ đồng hoặc 5% doanh thu đối với tổ chức. Đối với cá nhân thực hiện cùng hành vi vi phạm, mức phạt tiền tối đa bằng một phần hai mức phạt tiền đối với tổ chức. Ngoài ra, pháp luật cũng nghiêm cấm các hành vi mua bán dữ liệu cá nhân, và cấm đánh cắp, mua bán dữ liệu cá nhân trên không gian mạng.
Mức phạt lớn nhấn mạnh sự quan tâm của Việt Nam trong việc bảo vệ dữ liệu cá nhân của người dân. Ngưỡng phạt cao này có ảnh hưởng chiến lược đối với các vụ kiện dân sự. Mặc dù các vụ kiện dân sự tại Việt Nam yêu cầu nguyên đơn phải chứng minh thiệt hại thực tế, các luật sư đại diện cho nguyên đơn sẽ lập luận rằng mức phạt hành chính tối đa này là một cơ sở để định giá mức độ nghiêm trọng của hành vi vi phạm. Lập luận này có khả năng đẩy cao chi phí dàn xếp ngoài tòa và tăng áp lực lên trách nhiệm bồi thường thiệt hại tinh thần mà các Tòa án có thể áp dụng.
2. Các tranh chấp quyền riêng tư có khả năng xảy ra tại Việt Nam trong năm 2026
2.1. Tranh chấp rò rỉ dữ liệu người dùng
Các vụ kiện tụng dân sự tập thể quy mô lớn nhất tại Việt Nam từ năm 2026 dự kiến sẽ xoay quanh các sự cố rò rỉ dữ liệu. Các sự cố rò rĩ dữ liệu lớn vừa qua tại Việt Nam của Hãng hàng không quốc gia Việt Nam (Vietnam Airline) hay Trung tâm thông tin tín dụng quốc gia Việt Nam (CIC) là một lời cảnh tỉnh cao độ cho việc lộ lọt dữ liệu tại Việt Nam trong thời gian tới.
Cơ sở pháp lý cho các vụ kiện này sẽ tập trung vào cáo buộc doanh nghiệp thất bại trong việc "thực hiện và duy trì các quy trình và thực tiễn bảo mật hợp lý", dựa trên các thiếu sót về bảo mật của doanh nghiệp. Các ví dụ về thiếu sót thường được nêu bao gồm: thiếu phần mềm lọc email đầy đủ, không đào tạo nhân viên, không triển khai xác thực đa yếu tố (MFA), thiếu mã hóa dữ liệu, hoặc lưu giữ các dữ liệu cá nhân không cần thiết hoặc quá thời gian yêu cầu.
2.2. Tranh chấp đối với các hoạt động tiếp thị trực tuyến
Luật BVDLCN trao cho chủ thể dữ liệu 11 quyền cơ bản, bao gồm quyền được biết, quyền đồng ý, quyền truy cập, và quyền yêu cầu xóa dữ liệu,…. Các tranh chấp tuân thủ sẽ phát sinh khi doanh nghiệp không tuân thủ các yêu cầu thực hiện quyền này trong thời hạn quy định.
Đặc biệt, tranh chấp về việc rút lại sự đồng ý sẽ là một “điểm nóng” tranh chấp trong thời gian tới. Khi cá nhân rút lại sự đồng ý xử lý dữ liệu, doanh nghiệp phải ngừng xử lý dữ liệu. Nếu doanh nghiệp tiếp tục sử dụng dữ liệu cho mục đích marketing hoặc chia sẻ với bên thứ ba sau khi nhận được yêu cầu rút lại, đây sẽ là căn cứ kiện tụng rõ ràng và dễ chứng minh.
Ngoài ra, các hành vi tiếp thị xâm phạm, như tin nhắn rác và cuộc gọi quấy rối, hiện đang được người dân xử lý thông qua cơ chế phản ánh lên các cơ quan chức năng. Tuy nhiên, khi Luật BVDLCN đã có hiệu lực, với môi trường pháp lý đã được củng cố, các cá nhân bị sử dụng dữ liệu trái phép có khả năng sẽ tìm cách tập thể hóa các vụ việc này và khởi kiện dân sự. Với lập luận rằng hành vi quấy rối liên tục như sử dụng dữ liệu cá nhân sai mục đích vi phạm quyền riêng tư và gây ra thiệt hại về thời gian, thiệt hại tinh thần. Lúc này, có thể từ các vấn đề cá nhân sẽ được quy mô hóa thành các vụ kiện quy mô lớn, phức tạp với nhiều bên tham gia.
2.3. Tranh chấp trong quản lý dữ liệu xuyên biên giới
Quy định về chuyển dữ liệu cá nhân ra nước ngoài là một yêu cầu tuân thủ nghiêm ngặt trong Nghị định 13 và Luật PDPL tương lai. Bất kỳ doanh nghiệp nào chuyển dữ liệu ra nước ngoài đều phải hoàn thành Hồ sơ Đánh giá tác động chuyển dữ liệu cá nhân ra nước ngoài (OTIA) và thông báo cho Cục An ninh mạng.
Sự thiếu sót hoặc không cập nhật hồ sơ OTIA có thể là căn cứ cho xử phạt hành chính và kiện tụng dân sự, đặc biệt nếu việc chuyển dữ liệu dẫn đến rò rỉ, mất dữ liệu. Hơn nữa, với sự gia tăng giao dịch xuyên biên giới và sự giám sát pháp lý chặt chẽ hơn trong khu vực Châu Á – Thái Bình Dương, các tranh chấp liên quan đến vi phạm hợp đồng về chuyển dữ liệu xuyên biên giới (B2B disputes) đã gia tăng. Các công ty Việt Nam xử lý dữ liệu cho các đối tác nước ngoài (outsource) sẽ đối mặt với rủi ro bị đối tác kiện tụng nếu vi phạm các cam kết bảo vệ dữ liệu trong hợp đồng đã thỏa thuận giữa các bên. Ngoài ra, việc chuyển dữ liệu nội bộ của các công ty đa quốc gia ra khỏi biên giới Việt Nam cũng tiềm ẩn không ít rủi ro tranh chấp, nhất là trong lĩnh vực lao động.
Nguồn: The Saigon Times
3. Rủi ro từ các tranh chấp chuyên biệt
3.1. Ngành tài chính – công nghệ
Các doanh nghiệp Fintech đối mặt với rủi ro pháp lý cao nhất do xử lý khối lượng lớn dữ liệu tài chính nhạy cảm. Vi phạm các quy định bảo mật có thể dẫn đến các khoản tiền phạt lớn và các vụ kiện tụng từ khách hàng hoặc các bên liên quan Việc bảo mật và tuân thủ các quy định an ninh mạng là tối quan trọng đối với sự thành công bền vững của các doanh nghiệp trong lĩnh vực này.
Để đối phó với thách thức này, việc triển khai các biện pháp bảo mật công nghệ tiên tiến là yêu cầu tiên quyết để giảm thiểu rủi ro kiện tụng. Điều này bao gồm việc xây dựng hệ thống phân quyền truy cập nghiêm ngặt dựa trên nguyên tắc "ít nhất đặc quyền," áp dụng xác thực đa yếu tố (MFA), mã hóa dữ liệu, tường lửa, và hệ thống phát hiện/ngăn chặn xâm nhập (IDS/IPS).
3.2. Dữ liệu nhạy cảm của ngành y tế
Ngành y tế tại Việt Nam tồn tại nhiều điểm yếu nội tại, bao gồm việc nhiều cơ sở vẫn sử dụng hồ sơ giấy, thiếu liên thông hoặc đồng bộ hệ thống, và các ứng dụng di động y tế (mHealth) dễ bị tổn thương do thiếu tiêu chuẩn phát triển bảo mật.
Mối nguy hiểm lớn nhất đến từ các cuộc tấn công ransomware[2] nhằm vào hệ thống chăm sóc sức khỏe, làm tê liệt hệ thống và mất, lộ, lọt dữ liệu bệnh nhân. Hoạt động tấn công này rất có thể sẽ xảy ra tại Việt Nam khi hệ thống y tế công lập được tập trung hóa, tăng cường khả năng triển khai đồng bộ trên diện rộng với nhiều lổ hổng trong thời gian chuyển đổi này.
Mặc dù việc xây dựng chuẩn kết nối dữ liệu quốc gia trong y tế giúp truy xuất thông tin hiệu quả, nó lại tạo ra một điểm tập trung rủi ro cao. Nếu điểm liên thông này bị tấn công, quy mô thiệt hại sẽ rất lớn, kích hoạt các vụ kiện dân sự quy mô lớn dựa trên mức độ nghiêm trọng của việc lộ Dữ liệu cá nhân nhạy cảm, tương tự như các vụ kiện về dữ liệu sinh trắc học.
3.3. Tranh chấp cổ đông phái sinh
Mặc dù cơ chế kiện tụng phái sinh (Shareholder Derivative Actions) tại Việt Nam chưa phát triển mạnh như tại các quốc gia khác, đặc biệt là tại Mỹ. Các vụ rò rỉ dữ liệu lớn của cổ đông gây thiệt hại nghiêm trọng gây sụt giảm giá trị thị trường của doanh nghiệp sẽ tạo động lực cho các cổ đông tiến hành các vụ kiện tập thể để yêu cầu bồi thường khi xảy ra sự cố.
Trong mô hình Mỹ, các cổ đông đã khởi kiện ban lãnh đạo công ty vì thất bại trong việc thực hiện nghĩa vụ chăm sóc khi không bảo vệ công ty khỏi các mối đe dọa an ninh mạng[3]. Các vụ kiện này buộc ban lãnh đạo phải chịu trách nhiệm, dẫn đến cải cách quản trị doanh nghiệp, tăng cường ngân sách an ninh mạng, và thay đổi nhân sự cấp cao. Tại Việt Nam, nguy cơ này sẽ thúc đẩy các cổ đông tìm kiếm trách nhiệm quản trị, buộc lãnh đạo phải thực hiện các cải cách quản trị và an ninh mạng nhằm bảo vệ tài sản và uy tín của công ty.
4. Doanh nghiệp cần chuẩn bị gì để giảm thiểu rủi ro
4.1. Tăng cường sự minh bạch trong quá trình thu thập dữ liệu cá nhân
Các doanh nghiệp phải chuyển đổi từ mô hình đồng ý ngầm định sang cơ chế opt-in[4] rõ ràng, tự nguyện, cụ thể và thông tin minh bạch cho các hoạt động xử lý dữ liệu, đặc biệt là chia sẻ với bên thứ ba (cho marketing) và thu thập dữ liệu nhạy cảm.
Việc quản lý các công cụ theo dõi kỹ thuật số là tối quan trọng. Doanh nghiệp cần hiểu rõ mục đích sử dụng dữ liệu của bên thứ ba. Nếu vendor có khả năng sử dụng dữ liệu cho mục đích riêng của mình (hành động như một bên nghe lén truyền thống), doanh nghiệp cần đảm bảo có sự đồng ý cụ thể cho việc chia sẻ đó. Việc áp dụng các cookie và chính sách quyền riêng tư phải rõ ràng, dễ tiếp cận và cung cấp cơ chế để người dùng từ chối việc thu thập dữ liệu để tránh các khiếu kiện tiềm tàng.
4.2. Cơ chế phản hồi chủ thể dữ liệu nhanh chóng, hiệu quả
Luật BVDLCN đặt ra yêu cầu rõ ràng về việc tuân thủ các quyền của chủ thể dữ liệu. Doanh nghiệp phải thiết lập quy trình phản hồi nhanh chóng và hiệu quả để đáp ứng các quyền này của họ. Chẳng hạn trong trường hợp xảy ra sự cố, đội ngũ an ninh cần có khả năng truy vết và tái hiện toàn bộ chuỗi sự kiện trong thời gian ngắn để hoàn thành báo cáo tác động, thông báo tới chủ thể dữ liệu kịp thời.
Minh bạch trong việc xử lý yêu cầu xóa hoặc hủy lưu trữ dữ liệu là chìa khóa quan trọng của việc tuân thủ. Khi chủ thể dữ liệu yêu cầu thực hiện quyền, doanh nghiệp cần cung cấp thông tin hoặc thực hiện hành động một cách đầy đủ và đúng hạn, tránh để phát sinh tranh chấp tuân thủ, vốn là căn cứ pháp lý rõ ràng của các tranh chấp kiện tụng trong lĩnh vực này.
4.3. Xây dựng hệ thống chứng cứ pháp lý rõ ràng để phòng vệ
Hồ sơ tuân thủ chất lượng cao là tuyến phòng thủ pháp lý đầu tiên. Hồ sơ đánh giá tác động (DPIA/OTIA) phải được duy trì và cập nhật thường xuyên. Các tài liệu này là bằng chứng quan trọng nhất để chứng minh rằng công ty đã áp dụng "thực tiễn bảo mật hợp lý" trước tòa án nếu xảy ra rò rỉ.
Mọi hợp đồng với các bên xử lý dữ liệu phải quy định rõ ràng về trách nhiệm bảo mật, giới hạn mục đích xử lý, và phải bao gồm điều khoản bồi thường rõ ràng nếu bên xử lý gây ra vi phạm. Điều này nhằm chuyển giao trách nhiệm pháp lý khỏi doanh nghiệp.
Cuối cùng, việc áp dụng các Điều khoản giới hạn trách nhiệm rõ ràng, công bằng và dễ tiếp cận trong các điều khoản dịch vụ là công cụ phòng thủ pháp lý cần thiết để chống lại các vụ kiện vi phạm hợp đồng khi xảy ra sự cố về dữ liệu.
Sự chuyển dịch từ Nghị định 13 sang Luật BVDLCN đánh dấu một bước ngoặt và đồng thời tạo ra một môi trường pháp lý thuận lợi cho các tranh chấp dân sự đòi bồi thường thiệt hại có thể xảy ra thường xuyên trong thời gian tới. Do đó, khả năng các công ty hoạt động tại Việt Nam sẽ đối mặt với các loại hình kiện tụng phức tạp ngày càng rõ ràng hơn trong lĩnh vực bảo vệ quyền riêng tư của các cá nhân tại Việt Nam. Sự chuẩn bị kỹ càng, hợp lý và hiệu quả sẽ giúp doanh nghiệp tránh được những tổn thất không đáng có trong tương lai không chỉ về mặt vật chất mà còn cả danh tiếng.
[1] Bài viết trong series “Thứ 4 cho dữ liệu” của HM&P.
[2] Ransomware là phần mềm độc hại mã hóa các tệp của bạn hoặc ngăn bạn sử dụng máy tính cho đến khi bạn trả tiền (tiền chuộc) để chúng được mở khóa. Xem thêm tại: https://support.microsoft.com/vi-vn/windows/b%E1%BA%A3o-v%E1%BB%87-pc-c%E1%BB%A7a-b%E1%BA%A1n-ch%E1%BB%91ng-l%E1%BA%A1i-m%C3%A3-%C4%91%E1%BB%99c-t%E1%BB%91ng-ti%E1%BB%81n-08ed68a7-939f-726c-7e84-a72ba92c01c3, truy cập lần cuối ngày 02/12/2025.
[3] https://tuoitre.vn/co-dong-khoi-kien-facebook-vi-lo-thong-tin-nguoi-dung-20180321143152468.htm, truy cập lần cuối ngày 02/12/2025.
[4] Opt-In là hành động người dùng tự nguyện/ chủ động tham gia để được nhận những thông tin mới từ doanh nghiệp của bạn thông qua email. Người dùng sẽ đăng ký vào danh sách trên một trang web cụ thể, một công ty hoặc cá nhân, từ đó bạn có quyền gửi email đến cho người đăng ký nhận tin.


